無效流量佔比幾多?廣告詐騙與偵測方法拆解
截至 2026 年 11 月,第三方數據顯示無效流量(IVT,即不是真人看到的曝光與點擊)最多佔整體數碼廣告支出 22%。這個比例不是一個可以掉以輕心的尾數:它意味廣告主每花一批預算,可能有接近四分之一換來從未經過真實觀眾的曝光。這篇會先講清楚這個數字的定義與量度方法,再看 CTV 與地理定位兩種最常見的詐騙怎樣運作,最後給出一個可以在下一季預算簽核前跑完的檢查流程。文中提到的 網頁 廣告 支出結構,同樣適用於這些判斷。
重點摘要
- 無效流量最多佔數碼廣告支出 22%,而 DoubleVerify 保護下的 CTV 投放詐騙率低於 1%,未受保護的投放則接近 9%。
- CTV 詐騙在一年內增幅達 140%,2025 年單是被辨識出的詐騙 CTV 應用程式數量就是 2024 年的 10 倍。
- 亞太區的 CTV 違規以數據中心流量為主,佔 98%,與北美的機械人詐騙結構不同。
- 直接交易與私人市場不等於安全:兩個主要品牌的直接交易中,分別有 34% 與 25% 曝光落入機械人。
- 少於四分之一的廣告主把無效流量或詐騙偵測列為衡量 CTV 成效的關鍵指標。
無效流量(IVT)佔廣告支出嘅比例、常見手法與偵測方式
22% 這個數字出自 DataImpulse 的評論,原文寫法是「up to 22% of all digital ad spend」,即上限而非平均值。讀這個數字要問三件事:誰量、量甚麼、樣本多大。
- 誰量:由廣告驗證或代理服務商計算,屬於第三方觀察,不是廣告平台自報。
- 量甚麼:被判定為無效的曝光或點擊,包括機械人、偽裝成真人的自動化流量,以及資料中心伺服器生成的流量。
- 樣本多大:原文沒有交代,所以只能當作行業級別的量級參考,不能直接套進單一帳戶。
同樣的問題出現在 DoubleVerify 的 2026 Global Insights 報告。該報告訪問了超過 2,000 位市場營銷人員與 22,000 位消費者,覆蓋 20 多個全球市場,財務影響的部分則來自其量度數據。引用任何成交金額之前,先確認報告的樣本與口徑,這是避免把量級數字當成帳戶診斷的第一步。
常見手法:機械人流量、資料中心流量與地理盲點
機械人流量
機械人用軟件模擬真人行為,包括點擊、停留與滾動。它最難分辨的地方,在於它可以模仿得像一個正常使用者的曲線。DoubleVerify 在 2025 年單一年內就發現 50 種以上不同的 CTV 機械人攻擊與變體,數量本身就說明這不是幾套固定手法。
資料中心流量
資料中心流量由集中式伺服器產生,特徵是量大、來源集中、行為一致。它在亞太區特別突出:DoubleVerify 的區域數據顯示,亞太區 CTV 違規中數據中心流量佔 98%。香港廣告主若在區內投放 CTV,這一項應該是第一個檢查點,而不是機械人比例。
地理盲點與 cloaking
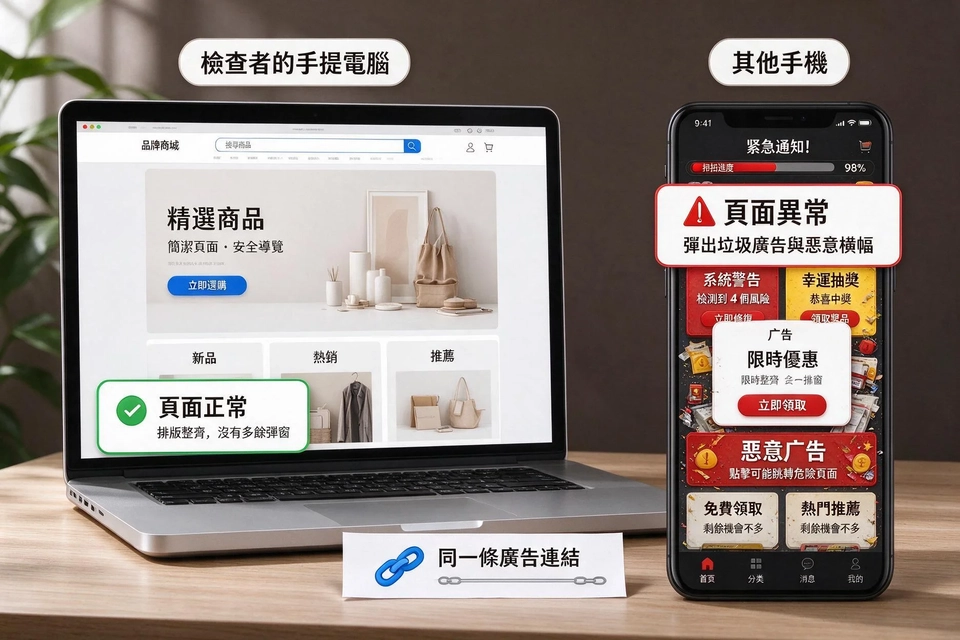
地理盲點是另一條路徑。廣告主只看到廣告平台的帳戶報表,看不到目標地區的用戶實際收到甚麼。cloaking 就利用這個空隙:系統先辨認來訪 IP 屬於廣告主或驗證方,顯示一個正當頁面,真實用戶則收到垃圾或惡意內容。另一種情況是 GeoIP 資料不準,廣告被投到目標城市以外,轉化自然接近零。
用 VPN 或資料中心代理去檢查,通常行不通。廣告網絡會用 ASN(自治系統編號)辨認出代理供應商,然後封鎖請求或回傳一個「乾淨版」頁面,檢查者以為一切正常,其實看到的是另一個版本。
偵測方式:五個按次序做的檢查
偵測的第一步是劃清範圍。你需要一份「哪些曝光算無效」的定義,並寫明時間範圍與判定依據,否則每次討論都會變成各說各話。實務上可以按以下次序檢查:
- 按地區拆開違規類型。北美的 CTV 違規以機械人詐騙為主,佔 82%;亞太區則以資料中心流量為主,佔 98%。同一個「詐騙率」在不同地區的意思完全不同,這也決定了你要用哪一種網頁 廣告 版位組合去驗證。
- 分開直接交易與公開競價檢查。DoubleVerify 在多個主要品牌的直接 CTV 交易中找到機械人活動:一個消費保健品品牌有 34% 曝光落入機械人,一個大型快速消費品品牌則有 25%。
- 對比受保護與未受保護的投放。在 DoubleVerify 保護下的 CTV 投放,詐騙率低於 1%;未受保護的投放則接近 9%。這組差距說明驗證本身的作用,而不是單純的行業背景值。
- 用地理層級驗證實際看到的版本。國家層級只適合驗證全球性活動,地方性生意需要拆到城市甚至 ASN 層級,才看得出 cloaking。
- 把結果回寫到排除名單。偵測完不處理,等於只做了一次報告。
這段流程要分清相關與因果。詐騙率下降與驗證工具上線同時出現,不代表兩者必然有因果關係;要看的是驗證前後的同類版位、同時段比較。把代理平台的報表當成絕對真相,正是很多帳戶反覆出現同一問題的原因。
換一個角度用量級數字說明同一件事:一個每月透過網頁 廣告 大額投放的帳戶,若整體無效流量接近 22% 的上限,扣掉驗證與排除之後仍有近四分之一預算沒有機會產生轉化。這不代表每一條廣告線都如此,但足以說明驗證要寫進預算結構,而不是年尾才檢討的項目。
品牌觀點:Topkee 怎樣處理流量品質
Topkee 沒有第三方廣告詐騙驗證或無效流量偵測的產品,知識庫記錄的是一組針對資料層與投放端的能力,方向與上述問題一致:把已知的無效或低價值流量從投放端剔除。
廣告再淬煉系統(Leadbox)針對高流失風險客戶,自動過濾其裝置 ID 與行為指紋,並同步至 Google Ads 排除受眾名單,以減少無效廣告支出。這是知識庫中最貼近流量品質治理的具體機制,處理方式是把已知的低價值流量排除在投放之外,而不是事後在報表上解釋。
資料清洗與清除有毒資料(TTO CDP)處理的是另一層:自動排除 ID 不存在、錯誤資訊、非法 IP、無效名稱等無效資料,重複資料自動合併,確保每位客戶只有唯一記錄,缺失值依情境填補或刪除,並統一多來源格式。非法 IP 與無效識別碼屬於可被系統性清洗的資料層問題,資料不一致會直接造成推廣資源浪費。
在成效判斷上,ROAS Truth 與全漏斗歸因把口徑定在「已簽單價值 ÷ 廣告支出」,並以單一歸因標尺比較各渠道,避免平台自我評分帶來的偏差。TTO TAG 與 TTOCLID 銷售階段回傳則為每位潛客分配唯一 ttoclid,記錄訪問時間、停留時間、瀏覽器等,銷售階段一更新,事件即回傳至 Google Analytics、Facebook Pixel、Google Ads Conversions、Bing UET 等平台,讓競價與歸因依據真實銷售結果,而不是平台宣稱的轉換。
這幾項能力合起來,回答的是一個具體問題:哪些流量值得繼續投放。第三方驗證仍然是另一件事,兩者不應混為一談。
CTV 與應用程式環境的欺詐風險,以及受保護與未受保護投放的差異
CTV 的問題核心是成長速度與保護覆蓋的落差。DoubleVerify 在 2026 年第一季偵測到的 CTV 詐騙手法與變體,比 2025 年第一季多 140%;2025 年被辨識出的詐騙 CTV 應用程式數量是 2024 年的 10 倍。增長來自兩邊:CTV 吸引高價值預算,同時也吸引利用生態效率落差的人。
受保護與未受保護的差距具體得多。DoubleVerify 保護下的 CTV 投放詐騙率低於 1%,未受保護的投放則接近 9%。同一個大盤、同樣的版位類型,差別只在投放時有沒有開啟驗證控制。
但市場的動作跟不上市場的風險。DoubleVerify 同時發現,少於四分之一的廣告主把無效流量或詐騙偵測列為衡量 CTV 成效的關鍵指標。也就是說,多數帳戶的 CTV 報表裏,根本沒有一欄在講這件事。對於準備加大 CTV 預算的香港廣告主,這是最值得補上的一格。
推薦下一步
在下一季度加預算之前,先用現有數據做一次定義與口徑的對齊:把平台報表的轉化、CRM 的成交與排除受眾名單放在同一張表上,標明每個數字的來源與時間範圍,並在同一輪把網頁 廣告 的排除名單更新一次。想了解怎樣把廣告點擊一路追到成交,可以先看 Topkee 的增長作業系統;如果是初次安排 Google 與 Meta 投放,香港 Google 及 Meta 廣告投放 頁面列出了服務範圍與做法。
常見問題
無效流量佔廣告支出幾多才算正常?
沒有一個通用的正常值。DataImpulse 給出的上限是整體數碼廣告支出的 22%,但這是行業量級,不是單一帳戶的基準。你應該比較的是自己的投放:開啟驗證前後的詐騙率差距,以及同類版位在不同期間的變化。驗證之後再回頭調整網頁 廣告 的版位分配,決策才有依據。
無效流量和廣告詐騙是同一件事嗎?
不完全相同。無效流量是範圍較廣的技術定義,包括非人為流量與可疑流量;廣告詐騙則是刻意為之的行為,例如偽造應用程式、cloaking 與機械人農場。量度上兩者常混在一起,判斷時要分開看手法與規模。
直接交易的 CTV 廣告位會否較安全?
不能假設會。DoubleVerify 在多個主要品牌的直接 CTV 交易中找到機械人活動,其中一個消費保健品品牌有 34% 曝光落入機械人,另一個大型快速消費品品牌則有 25%。交易形式本身不保證流量品質。
只有地方性生意才需要做地理層級的驗證嗎?
不完全是。全球性活動用國家層級驗證已足夠發現大範圍異常,卻看不出 cloaking;本地零售、配送這類生意就需要拆到城市層級,而驗證流動流量或特定營運商網絡時,則要進一步到 ASN 層級。
為甚麼不能用 VPN 檢查廣告實際顯示甚麼?
廣告網絡與防詐騙系統會用 ASN 認出代理供應商,然後封鎖請求或回傳一個乾淨版本頁面。結果是檢查者看到與真實用戶不同的內容,得到一份看似正常的報告。要看真實版本,需要具備模擬當地真實裝置的網絡與瀏覽器環境。
Sources
- Ad Fraud, ExchangeWire (category page), accessed 2026-11-11. https://www.exchangewire.com/blog/category/ad-fraud/
- "Screencore & Pixalate Build on Long-Standing Collaboration to Strengthen Programmatic Traffic Quality", ExchangeWire, 2 November 2026. https://www.exchangewire.com/blog/2026/11/02/screencore-pixalate-build-on-long-standing-collaboration-to-strengthen-programmatic-traffic-quality/
- "Global Study: Fuelled by AI, CTV Fraud Schemes Surge 140% Globally", ExchangeWire, 13 May 2026. https://www.exchangewire.com/blog/2026/05/13/global-study-fuelled-by-ai-ctv-fraud-schemes-surge-140-globally/
- "The Geo Blind Spot: You've Never Seen Most of Your Own Campaign", ExchangeWire (Andrew Byzov, DataImpulse), 27 October 2026. https://www.exchangewire.com/blog/2026/10/27/the-geo-blind-spot-youve-never-seen-most-of-your-own-campaign/


